OutSystems Security: Sicherheitsprüfung für Ihre Anwendungen

Netzwerk aus Anwendungsmodulen rund um ein Schild mit Häkchen, drei Module sind geprüft, eines ist zur Prüfung markiert

OutSystems Security

Sicherheit für Ihre OutSystems-Anwendungen – geprüft, dokumentiert, umgesetzt

Low-Code beschleunigt die Entwicklung. Die Verantwortung für die Sicherheit bleibt trotzdem bei Ihnen.

Mit OutSystems entstehen geschäftskritische Anwendungen schnell. Fehlen dabei Berechtigungsprüfungen auf dem Server, ist eine REST-API ungeschützt oder kennt niemand mehr die eingebundenen Forge-Komponenten, merkt das oft erst ein Prüfer – oder ein Angreifer. agentbase kennt die Plattform aus vielen Projekten und weiß, wo man genau hinschauen muss.
Definition

Was gehört zur Sicherheit einer OutSystems-Anwendung?

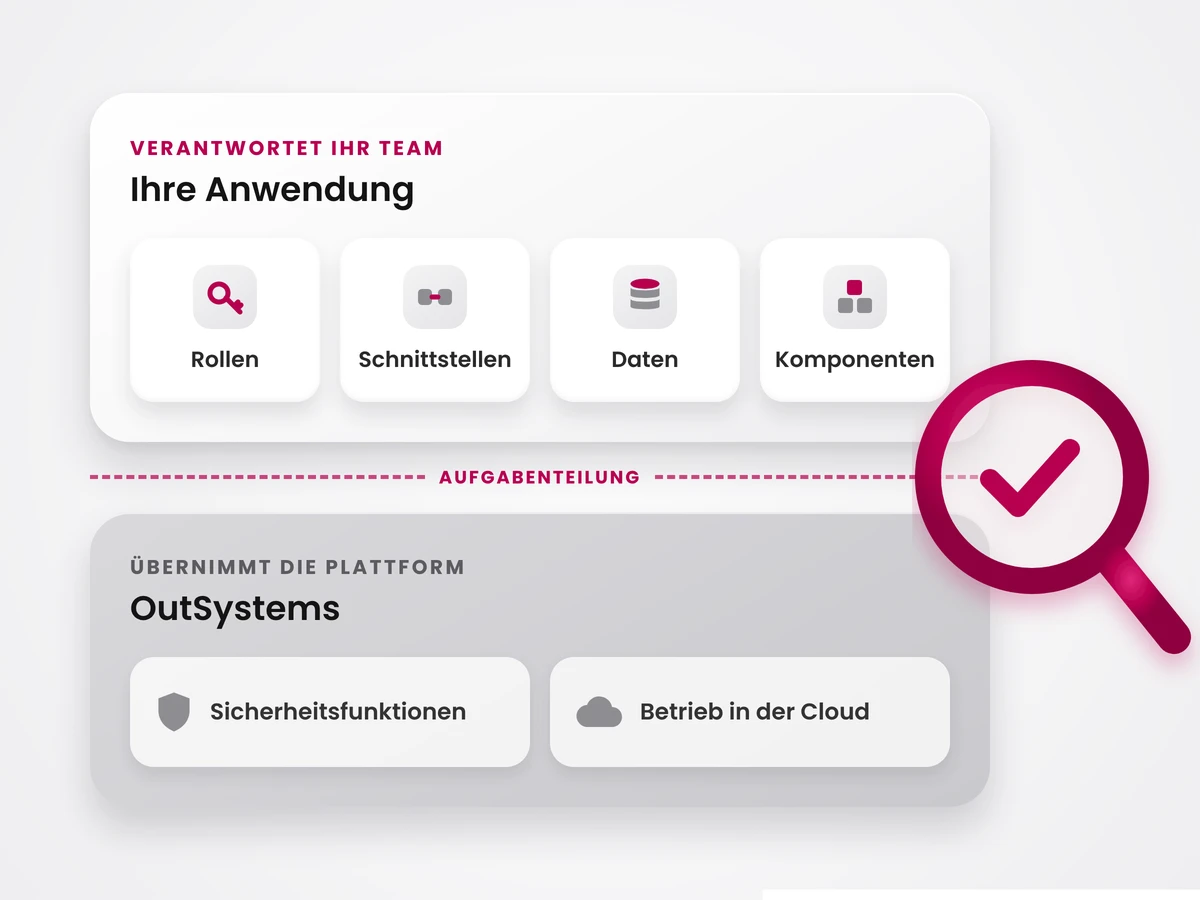
OutSystems bringt als Plattform viele Sicherheitsfunktionen mit und übernimmt in der Cloud einen Teil des Betriebs. Wie Rollen, Schnittstellen, Daten und eingebundene Komponenten in einer Anwendung abgesichert sind, entscheidet aber das Team, das sie entwickelt und betreibt. Eine Sicherheitsprüfung schaut deshalb auf beides: auf die Anwendung selbst und auf die Aufgabenteilung zwischen Ihnen und OutSystems im Betrieb.

Aufgabenteilung bei der Sicherheit: Rollen, Schnittstellen, Daten und Komponenten verantwortet Ihr Team, Sicherheitsfunktionen und Cloud-Betrieb übernimmt OutSystems – eine Prüfung betrachtet beides

Wann es sich lohnt

Typische Anlässe für eine Sicherheitsprüfung

01

Bestehende Anwendungen auf den Prüfstand

Ihre Anwendungen laufen seit Jahren – und niemand hat sie seitdem mit Blick auf Sicherheit angesehen.

02

Übernommene Lösung

Sie übernehmen eine Anwendung, die jemand anderes entwickelt hat, und wollen wissen, was Sie da übernehmen.

03

Audit, Kunde oder NIS2

Ein Audit, eine Kundenanforderung oder eine Regulierung wie NIS2 steht an und Sie brauchen Nachweise.

04

KI in der Anwendung

Ihre Anwendungen sollen KI-Funktionen oder AI Agents bekommen – und damit neue Zugriffe auf Daten und Systeme.

Prüfbereiche

Worauf wir in OutSystems-Projekten besonders achten

Unsere Prüfung ist umfassend. Diese Bereiche sehen wir uns besonders genau an, weil dort in OutSystems-Anwendungen Schwachstellen am häufigsten auftreten.

Berechtigungen

Rollen und Prüfungen auf dem Server statt nur in der Oberfläche.

Schnittstellen

Freigegebene und angebundene REST- und SOAP-Services, Authentifizierung und Umgang mit Geheimnissen wie Schlüsseln und Passwörtern.

Code und Daten

Advanced SQL, Datentrennung zwischen Mandanten und Schutz sensibler Daten.

Abhängigkeiten

Forge-Komponenten und Bibliotheken von Drittanbietern.

AI Agents in Anwendungen

Berechtigungen und Datenzugriffe der Agenten, Schutz vor Prompt Injection und Kontrolle über die Aktionen, die sie ausführen dürfen.

Plattform und Betrieb

LifeTime, Zugriffe auf die Umgebungen, Deployment-Prozess, Logging, Backup und Wiederherstellung sowie die Aufgabenteilung mit OutSystems Cloud.

Je nach Anwendung kommen weitere Themen hinzu, zum Beispiel Sitzungs- und Passwortsicherheit, Verschlüsselung, Mobile Apps, Notfallprozesse oder die Absicherung der Infrastruktur.

Vorgehen

In drei Schritten zur sicheren Anwendung

  1. Bestandsaufnahme

    Wir klären gemeinsam, welche Anwendungen, Schnittstellen und Daten es gibt, wer darauf zugreift und welche internen, vertraglichen und regulatorischen Vorgaben gelten.

    Ihr Ergebnis: eine dokumentierte Ausgangslage mit Schutzzielen, ersten Risiken und einem Vorschlag, was im Detail geprüft werden sollte.

  2. Bewertung und Maßnahmenplan

    Wir gleichen Soll und Ist ab – in Konfigurationen, im Code, in der Dokumentation und mit gezielten technischen Prüfungen. Dabei trennen wir klar zwischen „erfüllt“, „Mangel“ und „Nachweis fehlt“.

    Ihr Ergebnis: ein nachvollziehbarer Prüfbericht und ein priorisierter Maßnahmenplan mit Aufwänden und Zuständigkeiten.

  3. Umsetzung und Nachweis

    Wir setzen die Maßnahmen um – allein, mit Ihrem Team oder zusammen mit anderen Dienstleistern – und prüfen danach anhand vereinbarter Abnahmekriterien, ob sie wirken.

    Ihr Ergebnis: behobene Schwachstellen und eine Dokumentation, die auch einem Audit standhält.

Nach jeder Phase entscheiden Sie, ob und wie es weitergeht.

Warum agentbase

Was Sie von uns erwarten können

Icon: gestapelte Browserfenster mit Code-Symbol und Siegel mit Häkchen – steht für zertifizierte OutSystems-Expertise

Plattformwissen aus echten Projekten

60+ OutSystems-Zertifizierungen im Team und OutSystems-Partner seit 2018. Wir wissen, wo in OutSystems-Anwendungen typischerweise Lücken entstehen.

Icon: Laptop mit Checkliste und Zahnrad – steht für Prüfung und technische Umsetzung aus einer Hand

Prüfen und umsetzen aus einer Hand

Wir liefern nicht nur einen Bericht, sondern schließen die Lücken auch – und prüfen danach, ob die Maßnahmen wirken.

Icon: Zielscheibe mit Pfeil im Zentrum und abgehakte Liste – steht für klare, eindeutige Prüfergebnisse

Klare Aussagen statt Ampel

„Erfüllt“, „Mangel“ oder „Nachweis fehlt“: Sie sehen genau, wo Sie stehen und was ein Prüfer sehen wird.

Weiterlesen

Passend zum Thema

Software-Inventar und SBOM

Was in Ihren OutSystems-Apps steckt – Forge, Extensions, Bibliotheken.

KI-Agenten sicher einsetzen

Daten, Guardrails und Compliance für AI Agents.

ODC-Migration

Der Umstieg von O11 – ein guter Zeitpunkt, um die Sicherheit mitzuprüfen.

FAQ

Häufige Fragen zu OutSystems Security

OutSystems bringt viele Sicherheitsfunktionen mit und übernimmt in der Cloud einen Teil des Betriebs. Wie Rollen, Schnittstellen und Daten in Ihrer Anwendung abgesichert sind, legt aber Ihr Team bei der Entwicklung fest. Genau dort setzen wir an: Prüfungen auf dem Server statt nur in der Oberfläche, geschützte APIs, saubere Mandantentrennung und ein Überblick über eingebundene Komponenten.
Ja. Gerade wenn Sie eine Lösung übernehmen, die jemand anderes entwickelt hat, lohnt sich ein genauer Blick. Wir beginnen mit einer Bestandsaufnahme und klären, welche Anwendungen, Schnittstellen und Daten es gibt und wer darauf zugreift.
Sie bekommen einen nachvollziehbaren Prüfbericht, der klar trennt zwischen „erfüllt“, „Mangel“ und „Nachweis fehlt“, dazu einen priorisierten Maßnahmenplan. Nach der Umsetzung dokumentieren wir anhand vereinbarter Abnahmekriterien, dass die Maßnahmen wirken.
Nein. Nach jeder Phase entscheiden Sie, ob und wie es weitergeht.
Wir – allein, gemeinsam mit Ihrem Team oder zusammen mit anderen Dienstleistern. Danach prüfen wir anhand vereinbarter Abnahmekriterien, ob die Maßnahmen wirken.

Welche Berechtigungen und Datenzugriffe die Agenten haben, wie sie vor Prompt Injection geschützt sind und welche Aktionen sie ausführen dürfen.

Gespräch

Sprechen wir über Ihre Anwendungen

In einem Erstgespräch (ca. 15 Minuten) klären wir, welcher Anlass bei Ihnen vorliegt und womit eine Prüfung sinnvoll beginnt.

Artur Habel
Director Business Development & Operations

Franziska Surmund
Business Development