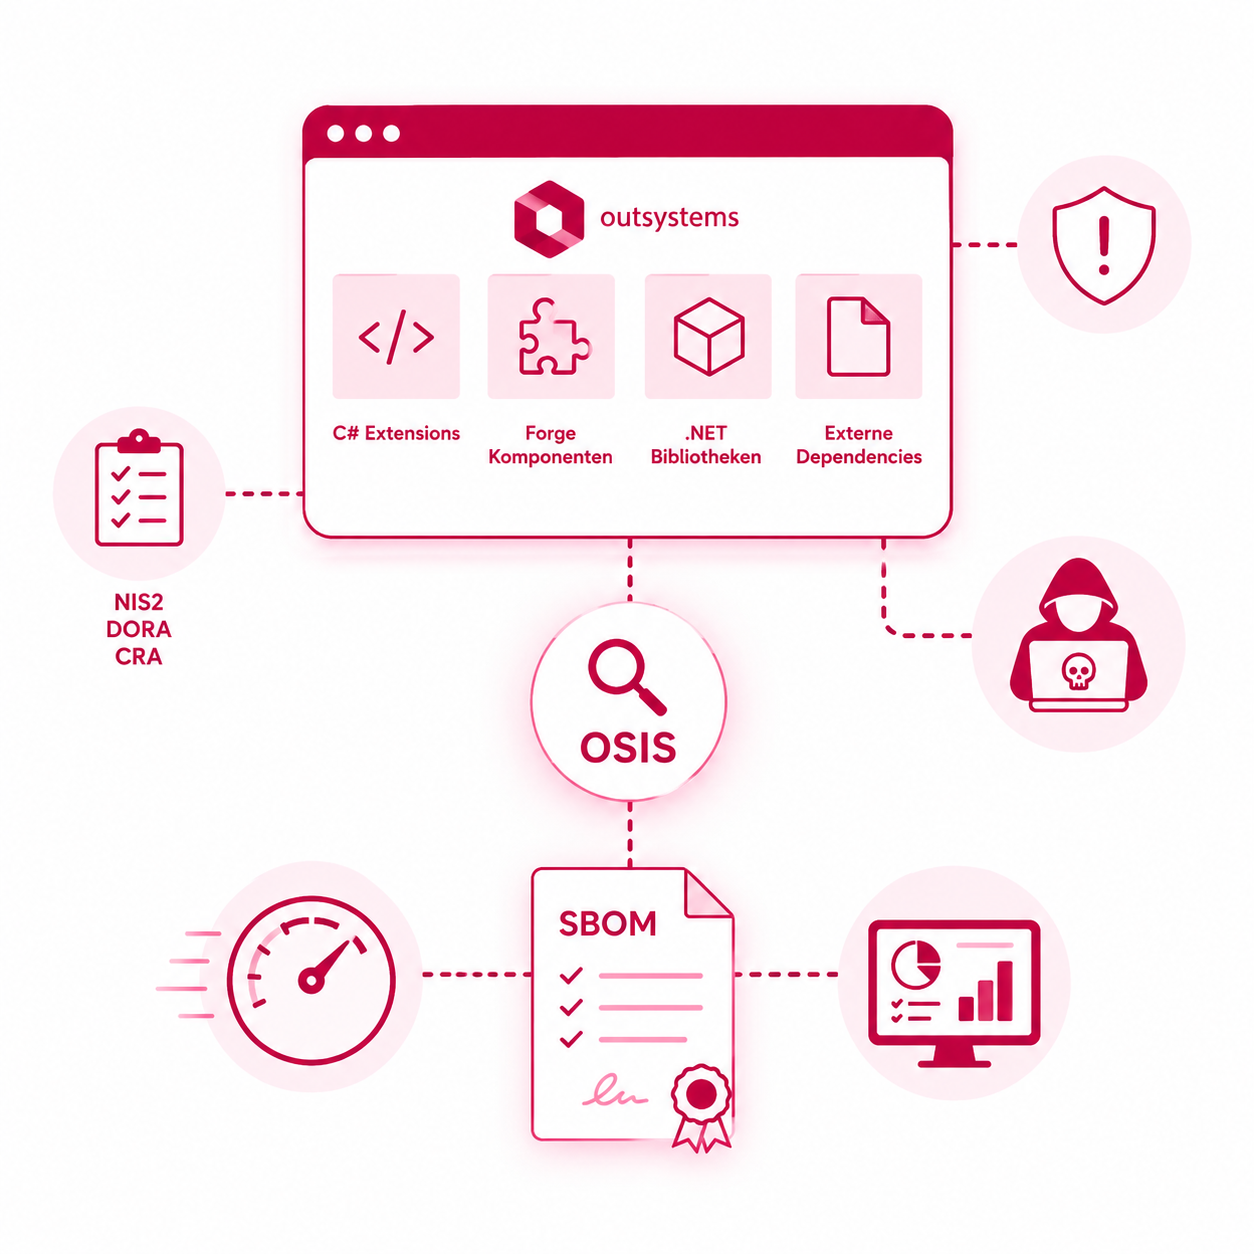
Jede OutSystems-Anwendung greift auf Code zurück, den Sie nicht selbst geschrieben haben – C#-Extensions, Forge-Komponenten, externe .NET-Bibliotheken. Meist bleibt dieser Teil der Anwendung unsichtbar. Genau das wird zunehmend zum Risiko: Angriffe auf Software-Lieferketten nehmen zu, Schwachstellen werden schneller ausgenutzt als je zuvor, und Regularien wie NIS2 verlangen ein dokumentiertes Software-Inventar – mit persönlicher Haftung der Geschäftsleitung.
In der Aufzeichnung zeigen unsere Consultants Marius Neumann und André Ortmann live, wie OSIS (“OutSystems Software Inventory & SBOM”) genau diese Transparenz herstellt – als Grundlage für Ihre bestehenden Security- und Compliance-Prozesse.
Das erwartet Sie in der Aufzeichnung:
- Warum “Low-Code” Sie nicht automatisch vor Supply-Chain-Risiken schützt
- Was NIS2, DORA und CRA konkret von Ihnen verlangen
- OSIS live im Einsatz: von der Applikation bis zur automatisierten SBOM-Erstellung
- Wie neue Schwachstellen in Sekunden den betroffenen Applikationen zugeordnet werden